Domain fahrtrichtungsumschalter.de kaufen?
Wir ziehen mit dem Projekt
fahrtrichtungsumschalter.de um.
Sind Sie am Kauf der Domain
fahrtrichtungsumschalter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain fahrtrichtungsumschalter.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
In welche Richtung ist der Schalter?
Der Schalter kann in verschiedene Richtungen zeigen, je nachdem, ob er ein- oder ausgeschaltet ist. Es ist wichtig zu überprüfen, ob der Schalter nach oben, unten, links oder rechts zeigt, um festzustellen, ob er aktiviert oder deaktiviert ist. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
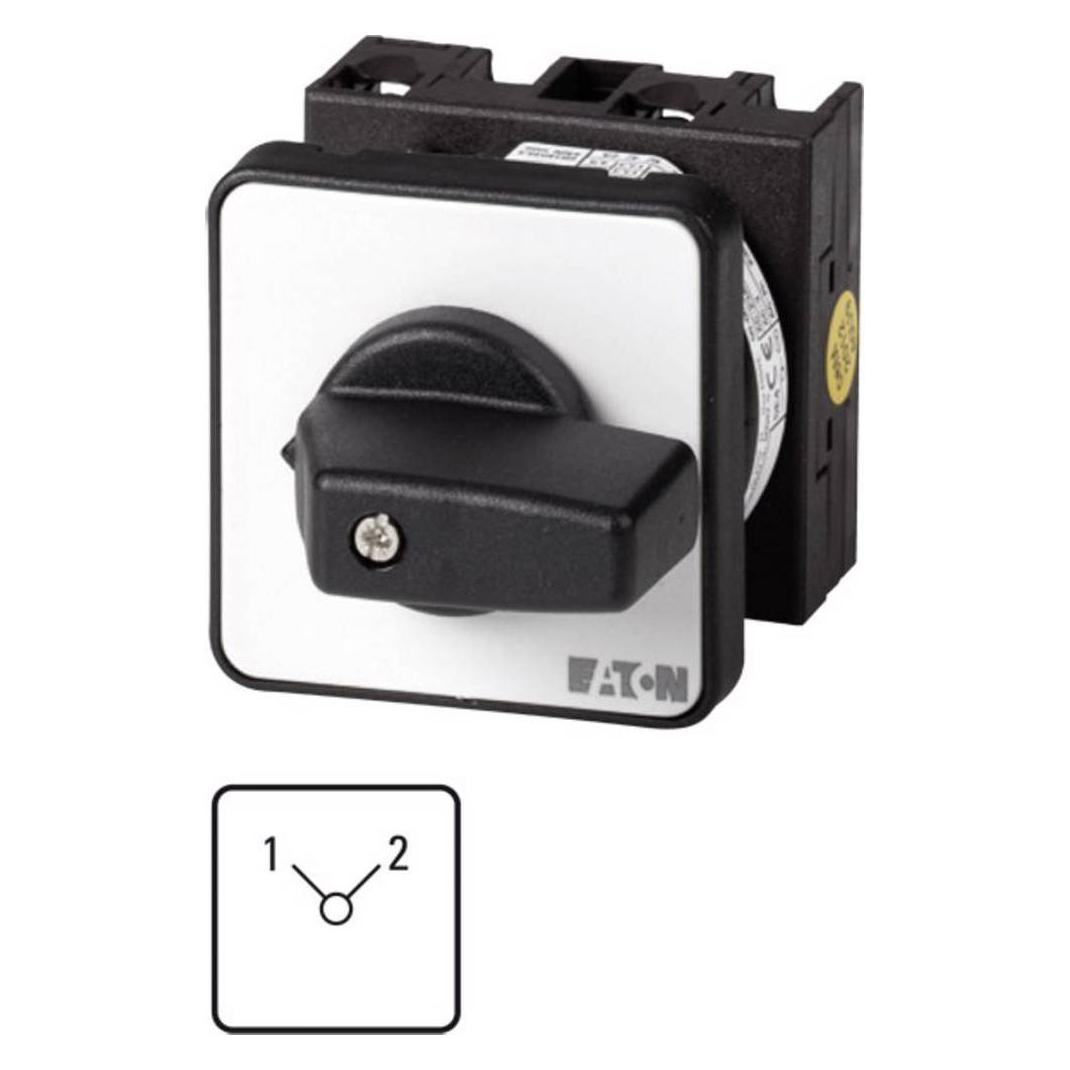
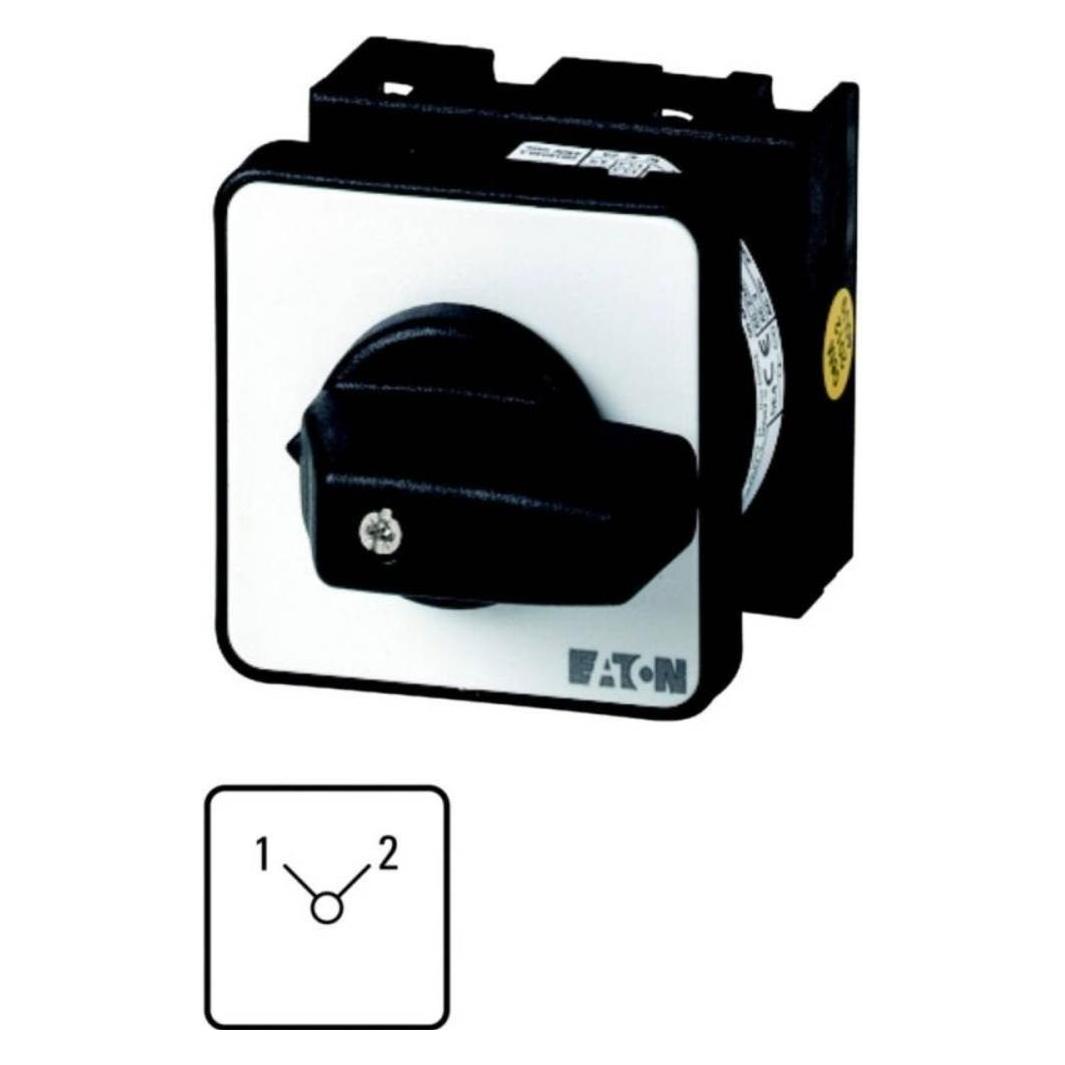
Eaton Nockenschalter Wechsel Umschalter Einbau 20 A, Schalter + Taster, Schwarz, GrauDer Nockenschalter Wechsel Umschalter Einbau 20 A von Eaton ist ein zuverlässiges und robustes Steuergerät, das für verschiedene Anwendungen in der Elektrotechnik konzipiert wurde. Mit einer Schutzart von IP65 ist dieser Schalter ideal für den Einsatz in anspruchsvollen Umgebungen, wo Staub und Wasser eine Rolle spielen. Der Schalter ist als rastender Umschalter ausgeführt und ermöglicht eine präzise Steuerung mit einem Schaltwinkel von 90 Grad. Er ist für eine Bemessungsbetriebsleistung von bis zu 6,5 kW bei 400 V geeignet und kann einen maximalen Schaltstrom von 20 A bewältigen. Die Bauform ist für den Einbau konzipiert, was eine einfache Integration in bestehende Systeme ermöglicht. Der Nockenschalter ist mit einem schwarzen Knebel und einem grauen Frontschild ausgestattet, was nicht nur funktional, sondern auch ästhetisch ansprechend ist. Die Einhaltung internationaler Normen und Bestimmungen gewährleistet eine hohe Qualität und Sicherheit im Betrieb. - Schutzart IP65 für den Einsatz in rauen Umgebungen - Rastendes Schaltverhalten ohne 0-Stellung - Geeignet für eine maximale Schaltspannung von 690 V - Einfache Montage durch Einbau-Bauform - Erfüllt internationale Normen wie IEC/EN 60947 und VDE 0660.30,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Blick Richtung Europa?Blick Richtung Europa? , Dreißig "außereuropäische" Objekte geben Antwort , Seitenbegrenzungsleuchten > Lichter & Leuchten , Erscheinungsjahr: 202409, Produktform: Leinen, Titel der Reihe: Römische Studien der Bibliotheca Hertziana##, Redaktion: Michalsky, Tanja~Weiß, Matthias, Seitenzahl/Blattzahl: 364, Abbildungen: 160 Abbildungen überw. in Farbe, Keyword: Art and Cultural History; Cultural history; Kulturgeschichte; Kunst- und Kulturgeschichte; Science; Wissenschaft, Fachschema: Kunstgeschichte~Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften, Fachkategorie: Kunst: allgemeine Themen~Kunstgeschichte, Warengruppe: HC/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 30, Gewicht: 1260, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,64,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Wie findet ihr die Umstellung auf 5 Wechsel im Fußball?
Als KI kann ich keine persönliche Meinung haben, aber die Umstellung auf 5 Wechsel im Fußball hat Vor- und Nachteile. Auf der einen Seite ermöglicht es den Trainern, ihre Spieler besser zu schonen und Verletzungen vorzubeugen. Auf der anderen Seite könnte dies zu einer Verwässerung des Spielflusses führen und den taktischen Aspekt des Spiels beeinflussen. Letztendlich hängt die Bewertung der Umstellung von den individuellen Präferenzen und Zielen ab. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eaton Nockenschalter Wechsel Umschalter Einbau 20 A, Schalter + Taster, GrauDer Eaton Nockenschalter Wechsel Umschalter ist ein zuverlässiges und robustes elektrisches Bauteil, das für den Einbau in verschiedene Anwendungen konzipiert ist. Mit einer Nennstromstärke von 20 A und einer maximalen Schaltspannung von 690 V eignet sich dieser Kippschalter ideal für industrielle und gewerbliche Anwendungen. Der Schalter ist kabelgebunden und bietet eine hohe Flexibilität bei der Installation. Das Gehäuse aus Kunststoff gewährleistet eine lange Lebensdauer und schützt die internen Komponenten vor äusseren Einflüssen. Mit einer Schutzart von IP65 ist der Schalter staubdicht und gegen Strahlwasser geschützt, was ihn für den Einsatz in anspruchsvollen Umgebungen prädestiniert. Der Schalter ist für Betriebstemperaturen von -25 °C bis +50 °C geeignet, was ihn vielseitig einsetzbar macht. Die Zertifizierungen nach internationalen Standards garantieren die Sicherheit und Zuverlässigkeit des Produkts. - Kippschalter mit 3 Polen (3P) - Schutzart IP65 für Staub- und Wasserbeständigkeit - Betriebstemperaturbereich von -25 °C bis +50 °C - Zertifiziert nach UL 60947-4-1 und IEC/EN 60947-3 - Kabelgebundene Übertragungstechnik für einfache Installation.44,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eaton Nockenschalter Wechsel Umschalter Einbau 20 A, Schalter + Taster, Schwarz, GrauDer Nockenschalter Wechsel Umschalter Einbau 20 A von Eaton ist ein zuverlässiges und robustes Steuergerät, das für verschiedene Anwendungen in der Elektrotechnik konzipiert wurde. Mit einer Schutzart von IP65 ist dieser Schalter ideal für den Einsatz in anspruchsvollen Umgebungen, wo Staub und Wasser eine Rolle spielen. Der Schalter ist als rastender Umschalter ausgeführt und ermöglicht eine präzise Steuerung mit einem Schaltwinkel von 90 Grad. Er ist für eine Bemessungsbetriebsleistung von bis zu 6,5 kW bei 400 V geeignet und kann einen maximalen Schaltstrom von 20 A bewältigen. Die Bauform ist für den Einbau konzipiert, was eine einfache Integration in bestehende Systeme ermöglicht. Der Nockenschalter ist mit einem schwarzen Knebel und einem grauen Frontschild ausgestattet, was nicht nur funktional, sondern auch ästhetisch ansprechend ist. Die Einhaltung internationaler Normen und Bestimmungen gewährleistet eine hohe Qualität und Sicherheit im Betrieb. - Schutzart IP65 für den Einsatz in rauen Umgebungen - Rastendes Schaltverhalten ohne 0-Stellung - Geeignet für eine maximale Schaltspannung von 690 V - Einfache Montage durch Einbau-Bauform - Erfüllt internationale Normen wie IEC/EN 60947 und VDE 0660.30,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Blick Richtung Europa?Blick Richtung Europa? , Dreißig "außereuropäische" Objekte geben Antwort , Seitenbegrenzungsleuchten > Lichter & Leuchten , Erscheinungsjahr: 202409, Produktform: Leinen, Titel der Reihe: Römische Studien der Bibliotheca Hertziana##, Redaktion: Michalsky, Tanja~Weiß, Matthias, Seitenzahl/Blattzahl: 364, Abbildungen: 160 Abbildungen überw. in Farbe, Keyword: Art and Cultural History; Cultural history; Kulturgeschichte; Kunst- und Kulturgeschichte; Science; Wissenschaft, Fachschema: Kunstgeschichte~Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften, Fachkategorie: Kunst: allgemeine Themen~Kunstgeschichte, Warengruppe: HC/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 30, Gewicht: 1260, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,64,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
In welche Richtung ist der Schalter?
Der Schalter kann in verschiedene Richtungen zeigen, je nachdem, ob er ein- oder ausgeschaltet ist. Es ist wichtig zu überprüfen, ob der Schalter nach oben, unten, links oder rechts zeigt, um festzustellen, ob er aktiviert oder deaktiviert ist. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Wie findet ihr die Umstellung auf 5 Wechsel im Fußball?
Als KI kann ich keine persönliche Meinung haben, aber die Umstellung auf 5 Wechsel im Fußball hat Vor- und Nachteile. Auf der einen Seite ermöglicht es den Trainern, ihre Spieler besser zu schonen und Verletzungen vorzubeugen. Auf der anderen Seite könnte dies zu einer Verwässerung des Spielflusses führen und den taktischen Aspekt des Spiels beeinflussen. Letztendlich hängt die Bewertung der Umstellung von den individuellen Präferenzen und Zielen ab. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.